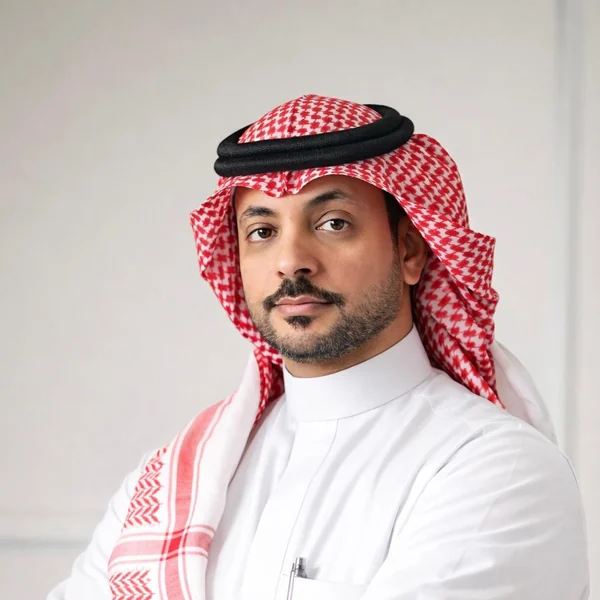
纳伊夫·谢赫拉尼
网络安全治理、风险与合规总监
某未公开机构的网络安全治理、风险与合规(GRC)总监。GRC 是把书面管控要求转化为组织内可衡量事实的学科:制定政策与风险矩阵、指定风险责任人、评估成熟度、组织内外部审计周期,并向监管机构证明合规。在工业场景中难度更高——老旧控制系统无法承受常规扫描工具,因此需要以补偿性控制与书面风险接受来替代现成方案。
网络安全治理、风险与合规总监
某未公开机构的网络安全治理、风险与合规(GRC)总监。GRC 是把书面管控要求转化为组织内可衡量事实的学科:制定政策与风险矩阵、指定风险责任人、评估成熟度、组织内外部审计周期,并向监管机构证明合规。在工业场景中难度更高——老旧控制系统无法承受常规扫描工具,因此需要以补偿性控制与书面风险接受来替代现成方案。